El cumplimiento normativo de un marketplace consiste en respetar las reglas de privacidad, de plataforma y de pagos que afectan a las personas que usan tu sitio. Para la mayoría de las webs de anuncios clasificados y los marketplaces pequeños, el cumplimiento normativo de plataformas y marketplaces se reduce a unas pocas cosas básicas: tratar los datos personales como esperan el RGPD y las leyes de privacidad de los estados de EE. UU., atender las denuncias de anuncios ilegales según la Ley de Servicios Digitales de la UE (y la Online Safety Act del Reino Unido si tienes usuarios británicos), saber cuándo se aplican las normas sobre comerciantes, como la INFORM Consumers Act de EE. UU., dejar los pagos con tarjeta en manos de un proveedor regulado que gestione la autenticación reforzada de clientes, y proteger las cuentas con medidas de seguridad básicas como la verificación en dos pasos. Esta guía explica cada norma tal como está en octubre de 2026 y lo que exige al propietario de un marketplace. Forma parte de nuestra guía para generar confianza en un marketplace.
Esto es información general, no asesoramiento jurídico. Las normas que se aplican dependen de dónde estéis tú y tus usuarios, de tu tamaño y de cómo funcione tu sitio. Consulta con un abogado antes de basarte en nada de lo que aquí se dice.
En resumen
- El RGPD afecta a cualquier sitio con usuarios de la UE, sea cual sea su tamaño: pide consentimiento antes de usar rastreadores publicitarios, ofrece la descarga y eliminación de datos y notifica las brechas en un plazo de 72 horas.
- Según la Ley de Servicios Digitales de la UE, toda plataforma necesita un botón de denuncia en los anuncios y debe explicar a los vendedores por qué se ha retirado un anuncio, mientras que las normas sobre comerciantes eximen a las microempresas y pequeñas empresas.
- La CCPA solo se aplica por encima de 26.625.000 dólares de ingresos o con datos de 100.000 o más californianos, y la INFORM Act afecta sobre todo a los sitios que procesan los pagos de los vendedores.
- Nunca manejes tú mismo números de tarjeta: usa un proveedor regulado con autenticación reforzada de clientes para poder validar PCI DSS con el cuestionario corto SAQ A.
- Activa primero el inicio de sesión en dos pasos para todos los administradores y moderadores, prefiere las apps de autenticación o las passkeys a los SMS y retira el acceso el mismo día en que alguien se vaya.
Parte de la guía Confianza y seguridad en tu marketplace · Parte 4 de 8 Siguiente: Cómo gestionar las disputas en un marketplace: guía práctica →
¿Qué leyes se aplican a tu marketplace?
Un marketplace suele estar sujeto a la ley del lugar donde están sus usuarios, no solo a la del país del propietario. Un sitio gestionado desde España con compradores en California, o un sitio de EE. UU. con vendedores en Alemania, puede estar sujeto a las normas de ambos lugares. La tabla ofrece una visión general; cada ley se explica más abajo.
| Norma | A quién afecta | Obligaciones principales de un marketplace | Estado (octubre de 2026) |
|---|---|---|---|
| RGPD (UE) | Cualquier sitio que trate datos personales de personas en la UE, sea cual sea su tamaño | Base legal y consentimiento, minimización de datos, derechos de los usuarios, seguridad, notificación de brechas en 72 horas | En vigor desde el 25 de mayo de 2018 |
| CCPA/CPRA (California) y otras leyes estatales de EE. UU. | Empresas que superan ciertos umbrales de ingresos o de volumen de datos | Aviso, derechos de acceso y eliminación, exclusión voluntaria de "No vender ni compartir", respeto de Global Privacy Control | Nuevos reglamentos de la CCPA en vigor desde el 1 de enero de 2026 |
| COPPA (EE. UU.) | Sitios dirigidos a menores de 13 años o que recogen datos suyos a sabiendas | Consentimiento parental verificable, política escrita de conservación de datos | Norma modificada: cumplimiento obligatorio desde el 22 de abril de 2026 |
| Ley de Servicios Digitales de la UE | Todo servicio de alojamiento y plataforma en línea con usuarios de la UE | Notificación y actuación, exposición de motivos; trazabilidad de comerciantes para los marketplaces más grandes | Se aplica a todas las plataformas desde el 17 de febrero de 2024 |
| Online Safety Act del Reino Unido | Servicios entre usuarios con vínculos con el Reino Unido | Evaluación de riesgos de contenido ilegal y deberes de seguridad; deberes de protección de menores si es probable que niños usen el sitio | Deberes sobre contenido ilegal desde el 17 de marzo de 2025; deberes de protección de menores desde el 25 de julio de 2025 |
| INFORM Consumers Act (EE. UU.) | Marketplaces con vendedores terceros de "alto volumen" | Recoger y verificar los datos bancarios, fiscales y de contacto de los vendedores; divulgar los de los vendedores más grandes | En vigor desde el 27 de junio de 2023 |
| Autenticación reforzada de clientes de la PSD2 (UE/Reino Unido) | Proveedores de pago y, por tanto, todo pago con tarjeta en Europa | Usar un proveedor compatible con 3-D Secure y otros métodos de autenticación reforzada | Exigida en el comercio electrónico desde el 1 de enero de 2021 (UE) y el 14 de marzo de 2022 (Reino Unido) |
| PCI DSS v4.0.1 | Cualquiera que acepte pagos con tarjeta | Mantener los datos de tarjeta fuera de tus servidores; validar con tu proveedor | Todos los requisitos de la v4 son obligatorios desde el 31 de marzo de 2025 |
El RGPD para marketplaces
El Reglamento General de Protección de Datos se aplica a cualquier empresa que ofrezca bienes o servicios a personas de la UE o que vigile su comportamiento, esté donde esté la empresa. A diferencia de la mayoría de las leyes de EE. UU., no tiene un umbral de ingresos: una web pequeña de anuncios clasificados con usuarios de la UE está cubierta.
Recoge menos datos y explica por qué los recoges
Todo dato personal necesita una base legal, como la gestión de la cuenta del usuario (contrato), una obligación legal o el consentimiento. Recoge solo lo que cada categoría necesita de verdad: un método de contacto y una ubicación suelen bastar para un anuncio clasificado. Si verificas a los vendedores para reducir el fraude, pide solo los documentos necesarios y elimínalos cuando hayas tomado una decisión. Publica una política de privacidad en lenguaje sencillo que indique qué recoges, por qué, cuánto tiempo lo conservas y a qué terceros se lo envías, incluidos los proveedores de analítica, correo electrónico y pagos.
Pide permiso antes de cargar rastreadores publicitarios y de analítica
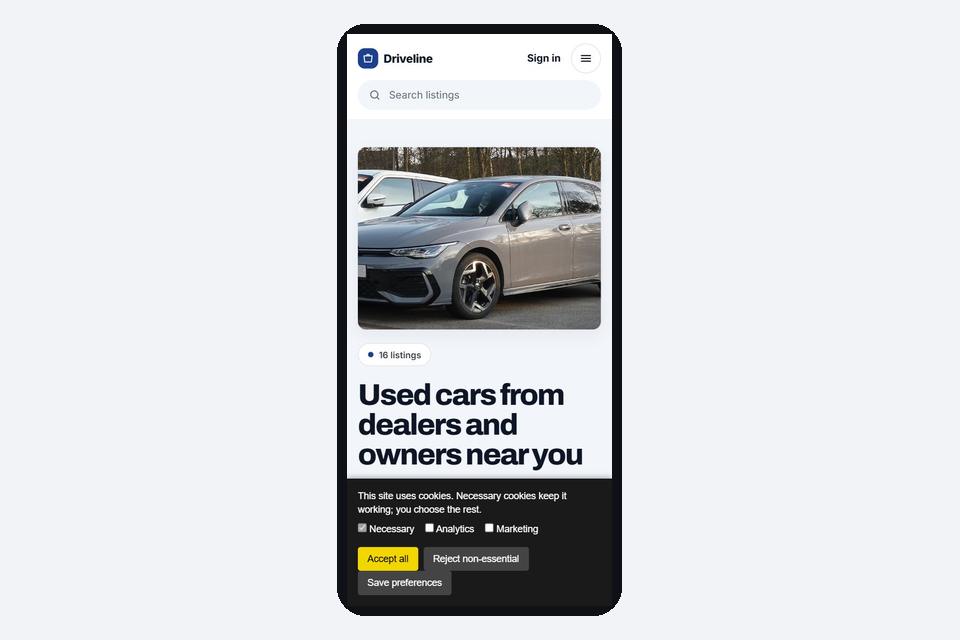
Los anuncios personalizados y los rastreadores de terceros requieren el consentimiento previo de los visitantes de la UE, dado mediante un banner de cookies que haga tan fácil rechazar como aceptar. El caso más grande de un marketplace lo muestra bien. En julio de 2021, la autoridad de protección de datos de Luxemburgo (CNPD) multó a Amazon con 746 millones de euros por usar datos personales para publicidad conductual sin una base legal válida. El 12 de marzo de 2026, el tribunal administrativo de apelación de Luxemburgo anuló la multa porque el regulador no había analizado antes si las infracciones fueron intencionadas o negligentes. El tribunal confirmó, aun así, la mayor parte de las infracciones de fondo y devolvió el caso al regulador, que puede emitir una nueva decisión (PPC Land, marzo de 2026; Paperjam). La lección para un marketplace pequeño: consigue primero el consentimiento; el "interés legítimo" no se sostuvo para el rastreo publicitario ni siquiera en el caso de Amazon.
Da a los usuarios control sobre sus datos
El RGPD da a los usuarios derecho a acceder a sus datos, a rectificarlos, a que se eliminen y a recibir una copia en un formato legible por máquina. La forma más sencilla de cumplir estos derechos es dentro de los ajustes de la cuenta: un botón de "descargar mis datos", una página para editar el perfil y una opción para eliminar la cuenta. Un proceso de autoservicio es más rápido para los usuarios y te deja menos solicitudes que responder a mano. La mayoría de los marketplaces también necesitan un registro escrito de sus actividades de tratamiento, ya que la exención para organizaciones de menos de 250 empleados no cubre el tratamiento habitual.
Prepárate para una brecha antes de que ocurra
Si se pierden o se exponen datos personales, debes avisar a tu autoridad de protección de datos en un plazo de 72 horas desde que tengas conocimiento, salvo que sea improbable que la brecha ponga a alguien en riesgo, y avisar a los usuarios afectados sin demora indebida cuando el riesgo sea alto. Anota quién decide, a qué autoridad notificarías y cómo contactarías a los usuarios. Las brechas son frecuentes: la encuesta de enero de 2026 de DLA Piper contó una media de 443 notificaciones de brechas al día en Europa, un 22% más, y unos 1.200 millones de euros en multas del RGPD en 2025 (7.100 millones de euros desde mayo de 2018). La multa máxima es de 20 millones de euros o el 4% de la facturación anual mundial, lo que sea mayor.
CCPA, CPRA y leyes estatales de privacidad en EE. UU.
La Ley de Privacidad del Consumidor de California (CCPA), modificada por la CPRA, afecta a toda empresa con ánimo de lucro que haga negocios en California y cumpla una de tres condiciones: unos ingresos brutos anuales superiores a 26.625.000 dólares (la cifra ajustada de 2025), comprar, vender o compartir la información personal de 100.000 o más consumidores u hogares de California, u obtener la mitad o más de sus ingresos de vender o compartir información personal. La mayoría de las webs pequeñas de anuncios clasificados quedan por debajo de las tres, pero un sitio que envía datos de visitantes a redes publicitarias puede llegar al umbral de 100.000 antes de lo esperado.
Para las empresas afectadas, las obligaciones principales son:
- Aviso y derechos. Informa a los usuarios de lo que recoges y permíteles acceder a sus datos, corregirlos y eliminarlos.
- "No vender ni compartir mi información personal". El enlace de exclusión debe usar esta redacción y abarca tanto compartir datos para publicidad dirigida entre contextos como venderlos. También debes tratar la señal Global Privacy Control del navegador como una exclusión válida (Fiscalía General de California, página actualizada en agosto de 2026).
- Sanciones. Las multas llegan a 2.663 dólares por infracción, o 7.988 dólares por infracciones intencionadas y las que afecten a consumidores menores de 16 años (CPPA, diciembre de 2024).
- Nuevos reglamentos desde el 1 de enero de 2026. Desde esa fecha se exigen evaluaciones de riesgo para los tratamientos de riesgo, con las primeras presentaciones antes del 1 de abril de 2028. Las normas sobre tecnología de decisiones automatizadas se aplican desde el 1 de enero de 2027. Las certificaciones de auditoría de ciberseguridad vencen el 1 de abril de 2028, 2029 o 2030, según los ingresos (CPPA, 23 de septiembre de 2025).
California ya no está sola. Unos 20 estados tienen ahora leyes integrales de privacidad; la IAPP contó 19 en enero de 2026, cuando entraron en vigor las leyes de Indiana, Kentucky y Rhode Island (IAPP, enero de 2026). Los umbrales varían: Indiana y Kentucky se aplican a partir de 100.000 consumidores en el estado, Rhode Island a partir de 35.000. Comprueba los estados donde vive la mayoría de tus usuarios.
Si menores de 13 años pudieran usar tu sitio, la norma COPPA modificada se aplica por completo desde el 22 de abril de 2026. Exige un consentimiento parental verificable e independiente antes de revelar datos de menores a terceros, por ejemplo para publicidad dirigida, y una política escrita de conservación de datos. La mayoría de las webs de anuncios clasificados lo evitan fijando una edad mínima en sus condiciones y no dirigiéndose a menores.
En Canadá, la PIPEDA sigue regulando la privacidad del sector privado. El proyecto de ley C-36, la Ley de Protección de la Privacidad y los Datos del Consumidor, se presentó el 15 de junio de 2026 para sustituir las normas de privacidad de la PIPEDA, con sanciones de hasta el mayor de 10 millones de CAD o el 3% de los ingresos mundiales por algunas infracciones, pero todavía no es ley (Osler).
La Ley de Servicios Digitales de la UE: normas para todos los marketplaces
La Ley de Servicios Digitales (DSA) se aplica a todas las plataformas en línea desde el 17 de febrero de 2024. Algunas obligaciones afectan a todo sitio que aloje contenido de usuarios, incluida la web de anuncios clasificados más pequeña:
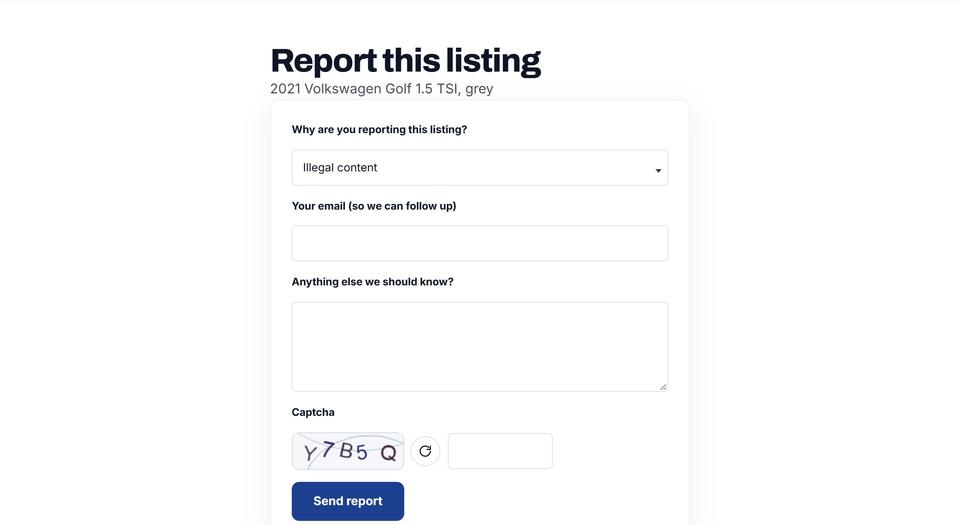
- Notificación y actuación (artículo 16). Da a los usuarios una forma electrónica sencilla de denunciar contenido ilegal, como un botón de denuncia en cada anuncio, y actúa con prontitud ante las denuncias.
- Exposición de motivos (artículo 17). Cuando retires un anuncio, lo ocultes o suspendas una cuenta, dile al usuario qué has hecho, por qué y cómo puede impugnarlo.
- Delitos (artículo 18). Si te enteras de una amenaza para la vida o la seguridad de alguien, informa a la policía.
- Condiciones claras (artículo 14) y punto de contacto (artículos 11 y 12). Explica en tus condiciones tus normas de contenido y de moderación, y publica una dirección de correo electrónico para los usuarios y las autoridades.
Las plataformas más grandes tienen más obligaciones. Los marketplaces que permiten a los consumidores comprar a comerciantes deben recoger el nombre, la dirección, el teléfono, el correo electrónico, el documento de identidad, la cuenta de pago, el número de registro mercantil, si lo hay, y una autocertificación de cada comerciante, hacer esfuerzos razonables por comprobarlos y mostrar a los compradores los datos del comerciante (artículo 30). Estas normas sobre comerciantes, y las obligaciones adicionales de las plataformas en línea de los artículos 20 a 28, como la gestión interna de reclamaciones, no se aplican a las plataformas que sean a su vez microempresas o pequeñas empresas (menos de 50 empleados y no más de 10 millones de euros de facturación), salvo que hayan sido designadas como plataformas de muy gran tamaño (artículos 19 y 29). Aun así, separar a los vendedores profesionales de los particulares y mostrar los datos de la empresa es una buena práctica, y los compradores lo esperan. Nuestra guía sobre moderación y políticas del marketplace explica cómo configurar las denuncias y la revisión.
Plantilla
Política de moderación y retirada de contenido
Publícala para que los usuarios sepan cómo se revisan los anuncios, cómo denunciar uno y cómo recurrir una decisión; completa tus plazos y tus puntos de contacto.
Es un punto de partida, no asesoramiento jurídico: haz que lo revisen para tu país.
La Online Safety Act del Reino Unido
Si tu web de anuncios clasificados permite a los usuarios publicar anuncios o enviarse mensajes y tiene un número significativo de usuarios en el Reino Unido (o se dirige a ese país), es un "servicio entre usuarios" según la Online Safety Act de 2023. Según Ofcom:
- Los servicios tenían que completar una evaluación de riesgos de contenido ilegal antes del 16 de marzo de 2025, y los deberes de seguridad sobre contenido ilegal se aplican desde el 17 de marzo de 2025. En un marketplace, los principales riesgos son el fraude, la venta de artículos ilegales como armas o drogas y los mensajes dañinos.
- Los servicios tenían que realizar una evaluación de acceso de menores antes del 16 de abril de 2025. Si es probable que niños usen el sitio, los deberes de protección de menores se aplican desde el 25 de julio de 2025.
- Ofcom puede multar con hasta 18 millones de GBP o el 10% de los ingresos mundiales computables, lo que sea mayor.
Para un sitio pequeño, los pasos prácticos son una evaluación de riesgos por escrito, un proceso eficaz de denuncia y retirada, condiciones claras y una edad mínima si tu sitio no está pensado para niños.
La INFORM Consumers Act de EE. UU.
Desde el 27 de junio de 2023, los marketplaces en línea de EE. UU. deben recoger una cuenta bancaria, un número de identificación fiscal y datos de contacto de cada vendedor tercero de "alto volumen" en un plazo de 10 días y verificarlos en los 10 días siguientes a recibirlos. Un vendedor de alto volumen tiene 200 o más ventas de productos de consumo nuevos o sin usar y al menos 5.000 dólares de ingresos brutos en cualquier periodo continuo de 12 meses de los últimos 24. Solo cuentan las ventas procesadas a través del marketplace, así que una web de anuncios clasificados en la que los compradores pagan directamente a los vendedores puede tener pocos o ningún vendedor de este tipo. Los vendedores deben volver a certificar sus datos cada año, y los vendedores con 20.000 dólares o más de ingresos anuales en la plataforma deben tener su nombre, dirección y datos de contacto visibles para los compradores. La FTC puede reclamar sanciones civiles de hasta 53.088 dólares por infracción; la FTC mantuvo para 2026 los importes de sanciones de 2025 (guía para empresas de la FTC).
Pagos seguros: PSD2, autenticación reforzada de clientes y PCI DSS
La regla más segura para un marketplace pequeño es sencilla: nunca manejes tú mismo números de tarjeta. Deja que un proveedor de pagos regulado recoja los datos de la tarjeta en su propia página alojada o en un formulario integrado.
- Autenticación reforzada de clientes (SCA). Según la segunda Directiva de Servicios de Pago de la UE (PSD2), la mayoría de los pagos con tarjeta en línea en Europa deben confirmarse con dos de tres factores (algo que el comprador sabe, tiene o es), normalmente mediante 3-D Secure en la app del banco. La exigencia en el comercio electrónico comenzó el 1 de enero de 2021 en la UE y el 14 de marzo de 2022 en el Reino Unido. La obligación recae en los bancos y los proveedores de pago, así que en la práctica necesitas un proveedor compatible con la SCA. La UE acordó un marco revisado (PSD3 y un Reglamento de Servicios de Pago) en noviembre de 2025, que añade más normas contra el fraude, como la comprobación del nombre del beneficiario, pero en octubre de 2026 todavía no se aplica.
- PCI DSS v4.0.1. Todos los requisitos con fecha futura pasaron a ser obligatorios el 31 de marzo de 2025. Los comercios que dejan toda la introducción de datos de tarjeta en manos de un proveedor pueden usar el cuestionario corto SAQ A. Desde el 31 de marzo de 2025 ya no incluye los requisitos sobre scripts de la página de pago (6.4.3 y 11.6.1); en su lugar, los comercios deben confirmar que su sitio no es susceptible a ataques de scripts que podrían afectar a su sistema de comercio electrónico (PCI Security Standards Council, enero de 2025).
El método de pago también importa para el fraude. La FTC recibió 3 millones de denuncias de fraude en 2025, con 15.900 millones de dólares perdidos, y los pagos bancarios y las criptomonedas produjeron las mayores pérdidas (FTC, marzo de 2026). El Informe de Delitos en Internet de 2025 del FBI contó 56.478 denuncias por impago y no entrega, el tipo de fraude más cercano a los anuncios clasificados, con 503 millones de dólares perdidos (FBI IC3). Los pagos con tarjeta a través de un proveedor dan a los compradores una vía para disputar un cargo; las transferencias bancarias, las tarjetas regalo y las criptomonedas enviadas a un desconocido normalmente no. Advierte a los usuarios de que nunca paguen de esa forma, y consulta nuestra guía para prevenir el fraude y las estafas en el marketplace.
Plantilla
Página de consejos de seguridad para compradores y vendedores
Publícala como tu página de seguridad y enlázala desde cada anuncio y cada pantalla de mensajes; añade tus propios datos sobre pagos y denuncias.
Conceptos básicos de seguridad de datos en un marketplace
Las leyes de privacidad exigen una seguridad "adecuada", y una brecha es la forma más rápida de acabar ante un regulador. Estos son los fundamentos que más importan en un marketplace.
Autenticación en dos factores
La autenticación en dos factores (2FA) pide una segunda prueba de identidad después de la contraseña: algo que tienes, como un teléfono o una llave de seguridad, o algo que eres, como una huella dactilar. Si una contraseña se roba o se reutiliza desde otro sitio, el atacante sigue sin poder entrar. En un marketplace esto evita la apropiación de cuentas, en la que los estafadores usan la cuenta de un vendedor de confianza para publicar anuncios falsos o escribir a compradores.
El estándar estadounidense de identidad digital, NIST SP 800-63B-4 (versión final de julio de 2025), ya no trata todos los segundos factores por igual:
| Método | Protección | Notas |
|---|---|---|
| Códigos por SMS o llamada de voz | Básica | Clasificados como "restringidos" por el intercambio de SIM y la interceptación. Mejor que nada; lo ideal es dejarlos como alternativa. |
| App de autenticación (códigos de un solo uso) | Buena | Gratuita y funciona sin conexión. Los códigos aún se pueden escribir en una página de inicio de sesión falsa. |
| Passkeys y llaves de seguridad físicas | La más fuerte | Resistentes al phishing. El NIST exige que los servicios de nivel AAL2 ofrezcan al menos una opción resistente al phishing. |
Las passkeys ya son habituales: en una encuesta de 2024 para la FIDO Alliance, el 53% de las personas dijo haberlas activado en al menos una cuenta. Un despliegue práctico para un marketplace:
- Exige primero el inicio de sesión en dos pasos para todas las cuentas de administrador y moderador. Estas cuentas pueden exportar datos de usuarios y cambiar ajustes.
- Ofrécelo después a los vendedores, empezando por los más activos, y explica la ventaja cuando se registren.
- Haz de la app de autenticación el método estándar, deja los SMS como alternativa y añade passkeys cuando tu plataforma las admita.
- Da a los usuarios una vía de recuperación (códigos de respaldo o un correo verificado) para que perder el teléfono no los deje fuera, y envía una alerta por correo cada vez que se añada o se quite un factor.
Contraseñas
El NIST SP 800-63B-4 invierte dos viejos hábitos. Los servicios no deben obligar a cambiar la contraseña de forma periódica (solo cuando haya indicios de compromiso) ni imponer reglas de composición como "una mayúscula y un símbolo". En su lugar: al menos 15 caracteres cuando la contraseña es el único factor, u 8 cuando se usa con 2FA; permite contraseñas largas, gestores de contraseñas y pegar; comprueba las contraseñas nuevas con una lista de contraseñas comunes y filtradas; y limita los intentos fallidos. Guarda las contraseñas solo como hashes con sal, por ejemplo con bcrypt.
Cifrado, acceso y salida de personal
- Sirve todas las páginas por HTTPS (TLS), incluidos los inicios de sesión y los mensajes.
- Da a cada miembro del equipo su propia cuenta con solo el acceso que necesita, en lugar de compartir un único acceso de administrador.
- Guarda un registro de las acciones de los administradores para ver quién cambió qué.
- Retira las cuentas, las claves de API y las contraseñas el mismo día en que un empleado o colaborador se vaya.
Actualizaciones y copias de seguridad
Mantén actualizados tu plataforma, tus plugins y el software del servidor, o usa un alojamiento que lo haga por ti. Conserva una copia de seguridad reciente que el propio servidor web no pueda sobrescribir, para que un ransomware tampoco pueda destruirla.
Lecciones de brechas de seguridad en marketplaces
Dos brechas bien documentadas en marketplaces muestran dónde están los riesgos:
- eBay, 2014. Los atacantes usaron un pequeño número de credenciales de acceso de empleados para llegar a una base de datos con nombres, contraseñas cifradas, correos electrónicos y direcciones postales, números de teléfono y fechas de nacimiento. eBay pidió a todos sus usuarios, según se informó 145 millones, que cambiaran sus contraseñas, y varios fiscales generales de estados de EE. UU. abrieron investigaciones (CNBC, mayo de 2014). Lección: las cuentas del personal necesitan 2FA tanto como las de los clientes.
- Coupang, 2025. En el mayor marketplace en línea de Corea del Sur, un exempleado conservó el acceso tras irse y usó claves de seguridad robadas para acceder a datos de clientes desde junio de 2025. La brecha se descubrió en noviembre de 2025 y quedaron expuestos datos vinculados a unos 33,7 millones de cuentas (nombres, datos de contacto, direcciones de entrega y algunos detalles de pedidos, pero no datos de pago según la empresa). El consejero delegado dimitió en diciembre de 2025 y la policía registró las oficinas de la empresa (BleepingComputer; Infosecurity Magazine). Lección: la salida de personal y la gestión de claves forman parte de tu plan de seguridad.
Los últimos informes del sector apuntan en la misma dirección:
| Hallazgo | Fuente | Qué significa para ti |
|---|---|---|
| Las vulnerabilidades de software explotadas fueron la puerta de entrada en el 31% de las brechas, superando por primera vez a las credenciales robadas | Verizon DBIR 2026 (incidentes de noviembre de 2024 a octubre de 2025) | Actualizar el software ya es tan urgente como la 2FA |
| El ransomware estuvo implicado en el 48% de las brechas | Verizon DBIR 2026 | Guarda copias de seguridad que el servidor web no pueda sobrescribir |
| La brecha media costó un récord de 4,99 millones de dólares, un 12% más | IBM Cost of a Data Breach 2026 | Prevenir cuesta mucho menos que una brecha |
Hay dos lecciones más que valen para sitios de cualquier tamaño: los datos que nunca almacenas no pueden filtrarse, así que recoge menos y deja que un proveedor de pagos guarde los datos de tarjeta; y cuando ocurra una brecha, cuenta a los usuarios con rapidez y claridad qué ha pasado y qué deben hacer.
Condiciones, derecho del consumidor, declaración de impuestos y uso de datos
Esta página sustituye además a nuestros artículos anteriores sobre los aspectos legales esenciales para lanzar un marketplace de anuncios clasificados, sobre las normas transfronterizas para el comercio electrónico y los marketplaces, y sobre el uso y la venta ética de datos del marketplace. Las normas siguientes proceden de esos artículos y complementan las anteriores. Para las comisiones de pagos internacionales, los aranceles y los costes de envío, consulta nuestra guía de pagos internacionales.
Responsabilidad por los anuncios y tus condiciones de servicio
Los marketplaces suelen estar sujetos a normas de responsabilidad de los intermediarios, así que no son directamente responsables de lo que publican los usuarios, pero la protección varía según el país. En EE. UU., la Sección 230 de la Communications Decency Act da a las plataformas en línea una protección sólida. En la UE, la Ley de Servicios Digitales establece las obligaciones de moderación y de contenido ilegal descritas arriba. La primera multa de la DSA, de 120 millones de euros contra X, se impuso el 5 de diciembre de 2025 (eucrim).
Tus condiciones de servicio también deberían cubrir:
- Falsificaciones y marcas. Los usuarios pueden anunciar productos falsos o no autorizados, o usar nombres de marcas sin permiso. Da a los titulares de derechos una forma clara de denunciar las infracciones; en EE. UU. así es como cumples la Digital Millennium Copyright Act (DMCA).
- Discriminación. Prohíbe el lenguaje y el comportamiento discriminatorios. Airbnb sufrió una reacción negativa cuando anfitriones rechazaron a inquilinos por su raza, género o nacionalidad, y respondió con políticas antidiscriminación y formación sobre sesgos para los anfitriones.
- Anuncios de pago y suscripciones. Cobrar por los anuncios implica más responsabilidad sobre la exactitud y la legalidad de lo que se publica. Las condiciones de las suscripciones deben ser transparentes para cumplir las leyes de protección del consumidor, como la Directiva de prácticas comerciales desleales de la UE.
Protección del consumidor cuando vendes entre fronteras
Aunque tu empresa tenga sede en un solo país, una clientela global puede someterte a las normas de varios. Muchos países exigen políticas de devolución y avisos legales claros, como el periodo de "desistimiento" de 14 días de la UE, y la Directiva de derechos de los consumidores de la UE fija normas estrictas sobre devoluciones, reembolsos y obligaciones de información. En EE. UU., la FTC hace cumplir las normas de protección del consumidor y contra el fraude; en Canadá, la Ley Antispam (CASL) regula los mensajes de marketing electrónico.
Dos normas más recientes afectan a lo que deben mostrar los anuncios:
| Norma | En vigor | Qué significa para un marketplace |
|---|---|---|
| Reglamento general de seguridad de los productos de la UE | 13 de diciembre de 2024 | Los marketplaces necesitan un único punto de contacto para las autoridades, deben mostrar en los anuncios los datos del fabricante y del operador de la UE e informar directamente a los compradores sobre las retiradas de productos (Linklaters). |
| China: Ley de Ciberseguridad modificada | 1 de enero de 2026 | Las multas máximas por brechas de seguridad generales de operadores no críticos suben de 100.000 RMB (unos 14.100 USD) a 2 millones de RMB (unos 282.000 USD), y la ley cubre ahora cualquier actividad en el extranjero que perjudique la ciberseguridad de China (DLA Piper). |
Registro fiscal e información sobre vendedores
Según el país, puede que tengas que cobrar impuestos sobre las ventas, IVA o GST en el momento de la venta, y en EE. UU. cada estado fija su propio umbral para registrarse a efectos del impuesto sobre las ventas. Las plataformas también pueden tener que cobrar y entregar impuestos por los usuarios, según actúen como facilitador o como intermediario. Dos normas de información se aplican a las plataformas que gestionan los pagos de los vendedores:
| Norma | En vigor | Qué significa |
|---|---|---|
| Informe de vendedores DAC7 de la UE | 1 de enero de 2023 | Las plataformas que gestionan el pago o pueden determinarlo comunican los datos de los vendedores a las autoridades fiscales antes del 31 de enero de cada año. Quedan excluidos los vendedores de bienes con menos de 30 ventas y no más de 2.000 EUR; los servicios y los alquileres no tienen umbral (AVASK). |
| Formulario 1099-K de EE. UU. | Ley firmada el 4 de julio de 2025 | El umbral de información vuelve a ser de 20.000 dólares y 200 transacciones, en lugar de los 600 dólares previstos (Avalara, julio de 2025). |
Ten claro si tocas el dinero. INFORM, DAC7 y 1099-K afectan sobre todo cuando tu plataforma procesa pagos de vendedores. Un sitio solo de anuncios en el que compradores y vendedores se pagan directamente tiene obligaciones de información fiscal mucho más ligeras que uno con pago en la web o depósito en garantía. Si alojas a vendedores profesionales, recoge sus datos de comerciante (nombre de la empresa, número de registro, dirección) en el registro: añadirlos cuando ya tienes miles de vendedores es mucho más difícil.
Uso y venta de datos del marketplace
La publicidad y los acuerdos de datos añaden normas adicionales además del consentimiento:
- Publicidad según la DSA. La Comisión Europea indica que la DSA prohíbe la publicidad dirigida a menores y la basada en datos sensibles como la orientación sexual, la religión o la raza, y exige que los anuncios estén etiquetados e indiquen quién los ha colocado y por qué los ve el usuario (Comisión Europea, página de política sobre la DSA). Las microempresas y pequeñas empresas están exentas de la mayoría de las obligaciones adicionales de las plataformas (Reglamento (UE) 2022/2065, artículo 19), pero la exención termina a medida que creces. Si no puedes saber si un usuario es menor, usa por defecto publicidad contextual basada en la categoría o la búsqueda, no en la persona.
- Venta de datos en California. Según la Delete Act, las empresas que se consideran intermediarios de datos se registran cada enero y pagan una tasa de registro anual de 6.000 dólares (más una tasa de tramitación). Desde el 1 de agosto de 2026 deben acceder a la Plataforma de Solicitudes de Eliminación y Exclusión (DROP) del estado al menos una vez cada 45 días y tramitar las solicitudes de eliminación de los consumidores (página de intermediarios de datos de la CPPA). Vender datos de usuarios a terceros puede incluirte en esta categoría, así que mantén realmente agregados los análisis que vendas.
- Decisiones automatizadas. Según las nuevas normas de la CCPA, los modelos de personalización y de puntuación necesitan documentación, no solo una línea en la política de privacidad (California Privacy Protection Agency). Anota qué datos intervienen en la clasificación de vendedores o en la marcación de usuarios, qué decide el sistema y cómo puede oponerse un usuario.
- Chatbots de IA. Según la Ley de IA de la UE, las prohibiciones se aplican desde el 2 de febrero de 2025 y las normas de transparencia desde el 2 de agosto de 2026: si usas un chatbot de IA, hay que informar a los usuarios de que hablan con una máquina (Comisión Europea).
Los anuncios patrocinados son la forma de menor riesgo de ganar dinero con los datos, porque usan el dinero del vendedor, no los datos personales del comprador; etiquétalos claramente como publicidad. Para la mayoría de los marketplaces pequeños y de nicho, el orden práctico es ganar primero con los anuncios, los espacios destacados y las membresías, y tratar la venta de datos a terceros como una opción posterior que requiere una revisión jurídica.
Una lista de comprobación de cumplimiento para tu marketplace
Para una web pequeña de anuncios clasificados o un marketplace, este orden es el que más cubre (no es asesoramiento jurídico):
- Activa el inicio de sesión en dos pasos para todas las cuentas de administrador y moderador.
- Mantén los pagos con tarjeta en el checkout alojado de un proveedor regulado que admita la autenticación reforzada de clientes.
- Muestra un banner de cookies que pregunte antes de cargar rastreadores publicitarios o de analítica, y respeta Global Privacy Control.
- Recoge solo los campos que necesitan tus categorías y elimina los documentos de verificación una vez comprobados.
- Publica una política de privacidad en lenguaje sencillo y unas condiciones que expliquen tus normas de contenido y de moderación.
- Ofrece "descargar mis datos" y la eliminación de la cuenta dentro de la cuenta del usuario.
- Añade un botón de denuncia a cada anuncio, revisa las denuncias con prontitud e informa a los vendedores de por qué retiraste su anuncio.
- Redacta un plan de brechas que cumpla el plazo de 72 horas del RGPD y una breve evaluación de riesgos si tienes usuarios en el Reino Unido.
- Mantén el software actualizado y las copias de seguridad fuera del alcance del servidor web; retira el acceso el mismo día en que alguien se vaya.
- Si alojas a vendedores profesionales, comprueba si te afectan las normas sobre comerciantes de la DSA o la INFORM Consumers Act.
Cómo hacerlo con Yclas
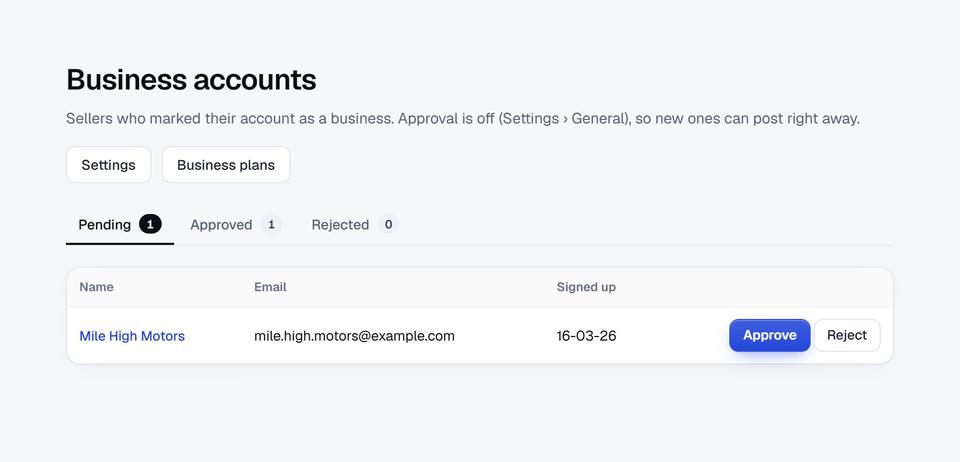
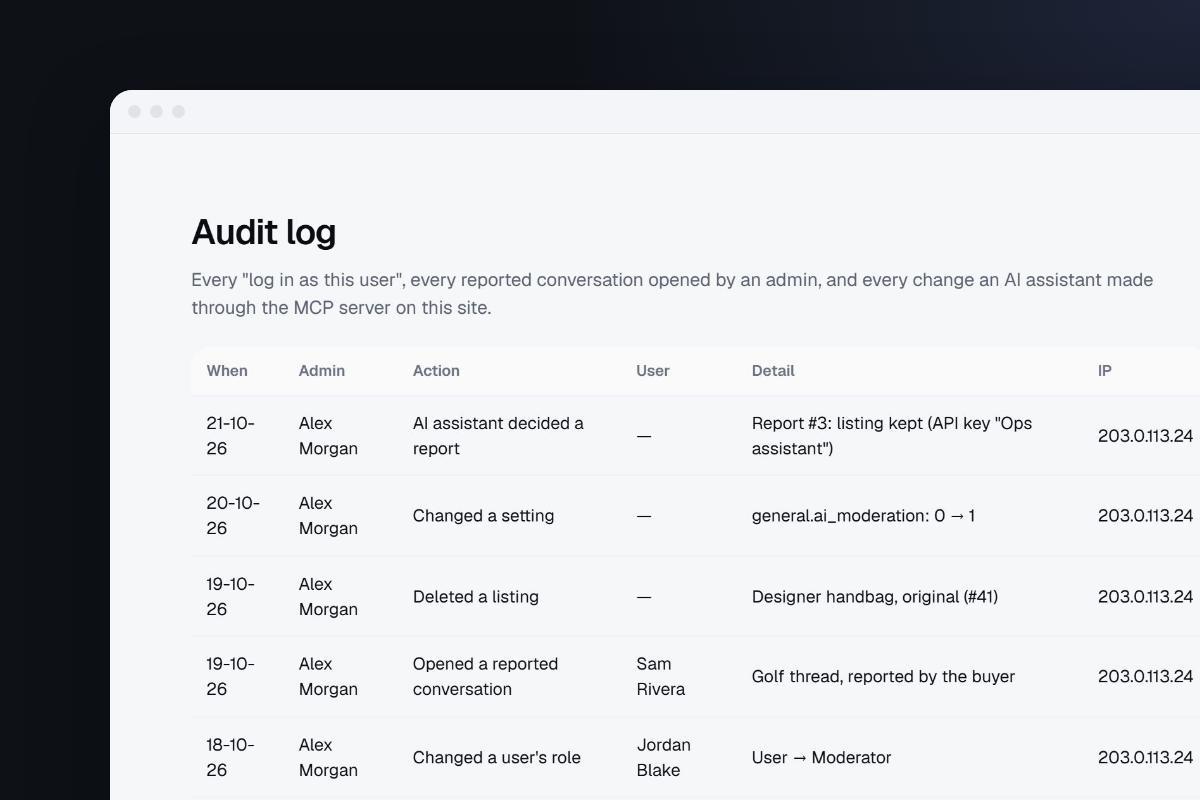
Si gestionas tu marketplace con Yclas, varios puntos de la lista ya vienen incluidos. Los propietarios del sitio pueden activar el inicio de sesión en dos pasos con una app de autenticación o por SMS, y dar a los miembros del equipo roles de moderador o traductor en lugar de compartir la cuenta de administrador. Un registro de auditoría anota las acciones de los administradores y nadie puede editarlo ni borrarlo. El banner de cookies ofrece opciones por separado, los usuarios pueden descargar sus datos y la eliminación de la cuenta se confirma por correo electrónico.
Para la DSA, cada anuncio tiene un botón de denuncia con los motivos de la DSA, las denuncias van a una cola de denuncias y, cuando el propietario actúa, el vendedor recibe por correo electrónico una exposición de motivos. Las cuentas de empresa pueden aprobarse con sus datos de comerciante. La verificación de vendedores permite que los vendedores suban un documento de identidad o de empresa; tu equipo lo aprueba o lo rechaza, y el documento se elimina una vez decidido. Los propietarios eligen cómo se publican los anuncios: de inmediato, tras su aprobación, cuando el vendedor confirma su correo electrónico o tras el pago. En los planes Starter, Professional y Marketplace (consulta los precios), una comprobación con IA revisa cada anuncio nuevo en busca de patrones de estafa y de tus propias reglas, y retiene los de riesgo en una cola de moderación con el motivo. Los mensajes entre comprador y vendedor avisan a los usuarios cuando alguien pide tarjetas regalo, transferencias bancarias o códigos de un solo uso, y las páginas de anuncios muestran consejos de seguridad. La protección contra el spam incluye captcha, bloqueo de correos desechables, palabras prohibidas, Akismet, correos y dominios bloqueados, y límites de anuncios, mensajes e intentos de inicio de sesión. Consulta la lista completa en nuestra página de confianza y seguridad, o pruébalo con la prueba gratuita de 15 días.
El resto de la guía de confianza y seguridad trata de las reseñas, las valoraciones y los vendedores verificados, las disputas y la atención al cliente.
Preguntas frecuentes
¿Se aplica el RGPD a un marketplace pequeño fuera de la UE?
Sí, si ofrece sus servicios a personas de la UE o rastrea su comportamiento, por ejemplo con analítica o anuncios. El RGPD no tiene umbral de tamaño ni de ingresos, aunque algunas obligaciones de registro son más ligeras para las organizaciones pequeñas.
¿Se aplica la CCPA a mi web de anuncios clasificados?
Solo si cumples una de sus condiciones: más de 26.625.000 dólares de ingresos anuales, comprar, vender o compartir datos de 100.000 o más consumidores u hogares de California, u obtener la mitad de tus ingresos de vender o compartir datos. Otros estados de EE. UU. tienen sus propios umbrales.
¿Qué exige la Ley de Servicios Digitales a un marketplace pequeño?
Toda plataforma con usuarios de la UE necesita una forma de denunciar contenido ilegal, debe actuar ante las denuncias, debe explicar a los usuarios por qué se retiró su contenido y debe publicar unas condiciones claras y un punto de contacto. Las normas de trazabilidad de comerciantes y la mayoría de las obligaciones adicionales de las plataformas no se aplican a las microempresas y pequeñas empresas.
¿Sigue siendo segura la autenticación en dos factores por SMS?
Es mucho mejor que una contraseña sola, pero se puede burlar con el intercambio de SIM, y el NIST ya la clasifica como "restringida". Usa una app de autenticación o passkeys siempre que sea posible, sobre todo en las cuentas de administrador, y deja los SMS como alternativa.
¿Necesito cumplir PCI si uso un proveedor de pagos?
Sí, pero es mucho más sencillo. Si el proveedor recoge todos los datos de tarjeta en su propia página o en un formulario integrado, normalmente puedes validar con el cuestionario corto SAQ A. Pregunta a tu proveedor qué evidencias necesitas.
¿Con qué rapidez debo notificar una brecha de datos?
Según el RGPD, a tu autoridad de protección de datos en un plazo de 72 horas desde que tengas conocimiento, salvo que sea improbable que ponga a alguien en riesgo. Las leyes estatales de EE. UU. fijan sus propios plazos para avisar a los residentes.